> For the complete documentation index, see [llms.txt](https://enterprise-ua.hideez.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://enterprise-ua.hideez.com/korporativnii-server-hideez/administration/how-to-enable-two-factor-authentication-at-hideez-enterprise-server.md).
# Як увімкнути двофакторну автентифікацію на сервері Hideez Enterprise Server?
Hideez Enterprise Server – Увімкнення Two-factor authentication (2FA)
{% hint style="info" %}
Примітка: у цьому розділі пояснюється, як увімкнути двофакторну автентифікацію One-time password (OTP) лише для входу у веб-інтерфейс HES. Щоб увійти з OTP на інші сайти, ви повинні використовувати відповідні налаштування на цих сайтах.
{% endhint %}
## Ввімкнення 2FA на сервері HES
### Увімкнення для облікового запису адміністратора
### Крок 1
У верхньому правому куті вікна клацніть значок профілю та виберіть "**Профіль"** зі спадного списку.

### Крок 2
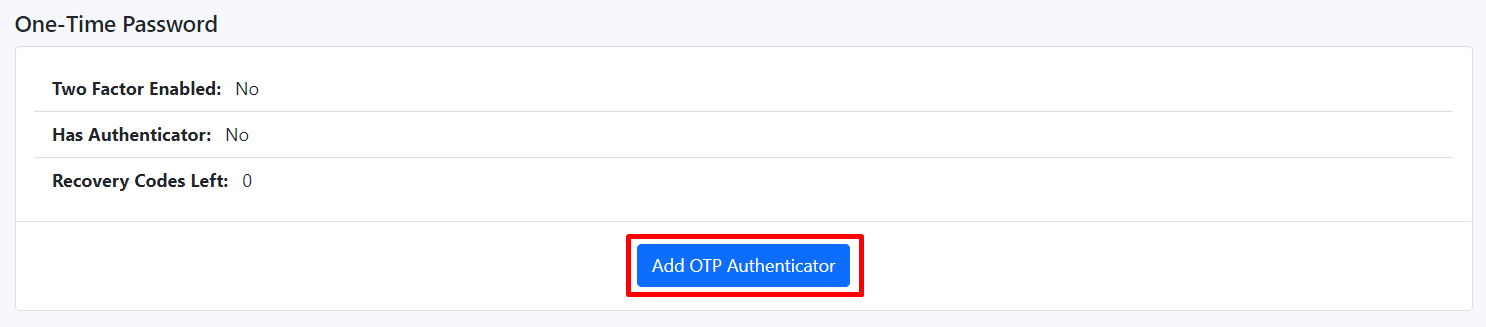
Перейдіть до розділу "**Одноразовий пароль"** і натисніть "**Додати OTP автентифікатор"**.
### Крок 3
Дотримуйтесь інструкцій.

{% hint style="info" %}
Ви можете використати застосунок [Hideez Authenticator](/desktopna-programa-hideez-client-korporativna-versiya/mobilnii-zastosunok-hideez-authenticator.md) для генерування OTP кодів.
{% endhint %}
### Крок 4
Після успішного ввімкнення двофакторної автентифікації вам буде запропоновано зберегти коди відновлення (10 кодів). Кожен з яких складається з 8 символів. З їх допомогою можна авторизуватися, якщо з якоїсь причини не вдається ввести OTP-код.
[Вхід за допомогою кодів відновлення.](/korporativnii-server-hideez/administration/how-to-enable-two-factor-authentication-at-hideez-enterprise-server.md#log-in-with-recovery-code)

Двофакторна аутентифікація налаштована. Тепер ви можете використовувати її із застосунком Hideez Authenticator.
## Додавання акаунта адміністратора HES з увімкненим OTP до Hideez Key
Якщо ви хочете використовувати Hideez Key для створення OTP кодів, створіть акаунт адміністратора та введіть секретний ключ у відповідне поле.
Секретний ключ - це 32 алфавітне значення з [Кроку 3](#step-3)

\
[Дізнайтеся більше про створення акаунта через Hideez Client](/desktopna-programa-hideez-client-korporativna-versiya/account-management/account-creation.md). \
[Дізнайтеся більше про створення акаунта на сервері HES](/korporativnii-server-hideez/accounts/how-to-work-with-personal-employee-accounts.md). \
[Як ввести облікові дані за допомогою Hideez key](/aparatnii-klyuch-bezpeki-hideez-key-korporativna-versiya/how-to-enter-credentials-with-hideez-key.md).
## Відключення 2FA на сервері HES
Щоб вимкнути двофакторну автентифікацію на сервері HES, перейдіть на вкладку **«Профіль».** У розділ **«Одноразовий пароль»** натисніть **«Вимкнути 2FA».**

Підтвердіть дію.

Двофакторна аутентифікація вимкнена. Але ви завжди можете відновити його.
### Скидання кодів відновлення на сервері HES
Коли ви [вимкнете 2FA на HES](#vidklyuchennya-2fa-na-serveri-hes) і [ввімкнете](#enabling-2fa-at-hes) його знову, ваші коди відновлення будуть скинуті.
Зверніть увагу: якщо ви просто скинете застосунок для OTP, коди відновлення не будуть скинуті.
### Вхід за допомогою коду відновлення
Якщо з якихось причин ви не можете ввести код OTP на етапі авторизації, скористайтеся раніше згенерованими кодами відновлення.
#### Крок 1
Введіть логін і пароль для свого облікового запису.

#### Крок 2
Натисніть **One-Time Password.**

#### Крок 3
Натисніть **Увійти за допомогою коду відновлення**.

#### Крок 4
Введіть один із раніше збережених кодів відновлення та натисніть **Увійти**.